با افزایش حملات سایبری و پیچیدهتر شدن تهدیدات امنیتی، شناسایی فعالیتهای مشکوک دیگر بهتنهایی برای حفاظت از زیرساختهای سازمانی کافی نیست. تیمهای امنیتی روزانه با حجم زیادی از هشدارها مواجه میشوند که بررسی و پاسخگویی دستی به تمام آنها میتواند زمانبر باشد. در چنین شرایطی، حتی شناسایی درست یک تهدید نیز لزوماً به معنای جلوگیری از وقوع حادثه نیست.
فناوریهای SIEM و SOAR برای پاسخ به بخشهای متفاوتی از این چالش مورد استفاده قرار میگیرند. SIEM با جمعآوری و تحلیل اطلاعات امنیتی، به شناسایی تهدیدات کمک میکند؛ در مقابل، SOAR با هماهنگسازی ابزارها و خودکارسازی فرایندهای امنیتی، مدیریت و پاسخ به حوادث را تسهیل میکند.
اما SOAR چیست، چگونه کار میکند و چه تفاوتی با SIEM دارد؟ در ادامه، عملکرد این دو فناوری، کاربردهای آنها در مرکز عملیات امنیت و معیارهای انتخاب راهکار مناسب برای سازمانها را بررسی میکنیم.
فرض کنید سیستم امنیتی یک سازمان، تلاشهای مکرر برای ورود غیرمجاز به حساب یکی از کارکنان را شناسایی کرده است. در این مرحله، هشدار امنیتی ایجاد میشود؛ اما هنوز اقدام مشخصی برای جلوگیری از ادامه حمله انجام نشده است.
کارشناس امنیت باید اطلاعات ورود را بررسی کند، آدرس IP مبدأ را ارزیابی کند، سوابق فعالیت حساب را مشاهده کند و در صورت تأیید خطر، اقدامات لازم را انجام دهد. اگر این مراحل بهصورت دستی انجام شوند، ممکن است مهاجم پیش از تکمیل بررسیها به اطلاعات حساس دسترسی پیدا کند.
این مسئله نشان میدهد که شناسایی تهدید تنها بخشی از فرایند حفاظت سایبری است. سازمانها علاوه بر قابلیت تشخیص، به سازوکاری برای ارزیابی، اولویتبندی و پاسخ سریع به حوادث نیاز دارند.
مرکز عملیات امنیت یا SOC مسئول پایش، تحلیل و رسیدگی به رویدادهای امنیتی سازمان است. این مرکز معمولاً اطلاعات متعددی از فایروالها، سرورها، تجهیزات شبکه، سامانههای مدیریت هویت و ابزارهای شناسایی تهدید دریافت میکند. آشنایی با ساختار و وظایف این مرکز برای درک نقش SOAR اهمیت دارد؛ زیرا بخش مهمی از قابلیتهای SOAR با هدف تسهیل فعالیتهای عملیاتی تیمهای امنیتی طراحی شده است. برای آشنایی بیشتر، مقاله SOC چیست؟ راهنمای جامع مرکز عملیات امنیت و خدمات SOC را مطالعه کنید.
افزایش تعداد هشدارها میتواند چالشهای زیر را ایجاد کند:
خستگی ناشی از هشدار (Alert Fatigue): مواجهه مداوم با تعداد زیادی هشدار، تمرکز و توان تحلیل کارشناسان را کاهش میدهد.
هشدارهای مثبت کاذب (False Positive): برخی فعالیتهای عادی بهاشتباه مشکوک تشخیص داده میشوند و زمان تیم امنیت را مصرف میکنند.
دشواری اولویتبندی: تمام هشدارها از اهمیت یکسانی برخوردار نیستند و تشخیص موارد بحرانی به تحلیل اطلاعات تکمیلی نیاز دارد.
وابستگی به اقدامات دستی: جمعآوری اطلاعات، بررسی سوابق و اجرای دستورات پاسخ به زمان و نیروی انسانی نیاز دارد.
عدم هماهنگی ابزارها: اطلاعات موردنیاز برای بررسی یک حادثه ممکن است میان چندین سامانه امنیتی پراکنده باشد.
در چنین محیطی، افزایش تعداد ابزارهای شناسایی لزوماً به بهبود عملکرد امنیتی منجر نمیشود؛ زیرا تیم SOC باید بتواند اطلاعات تولیدشده را به اقدامات عملی تبدیل کند.
فاصله زمانی میان شناسایی یک تهدید و اجرای اقدام مناسب میتواند بر میزان خسارت ناشی از حادثه تأثیر بگذارد.
برای مثال، در یک حمله بدافزاری، تأخیر در ایزولهسازی دستگاه آلوده ممکن است فرصت گسترش بدافزار به سایر سیستمهای شبکه را فراهم کند. در حملات مبتنی بر سرقت اعتبارنامه نیز ممکن است مهاجم از زمان موجود برای دسترسی به حسابهای دیگر استفاده کند.
دو شاخص مهم برای ارزیابی عملکرد عملیات امنیت عبارتاند از:
MTTD یا Mean Time to Detect: میانگین زمان لازم برای شناسایی تهدید یا حادثه.
MTTR یا Mean Time to Respond: میانگین زمان پاسخ به حادثه؛ البته تعریف دقیق نقطه آغاز و پایان این شاخص باید در هر سازمان مشخص باشد.
کاهش این زمانها از اهداف مهم فرایندهای امنیتی است. فناوری SOAR بهویژه در استانداردسازی مراحل رسیدگی و کاهش زمان انجام اقدامات تکراری نقش دارد.
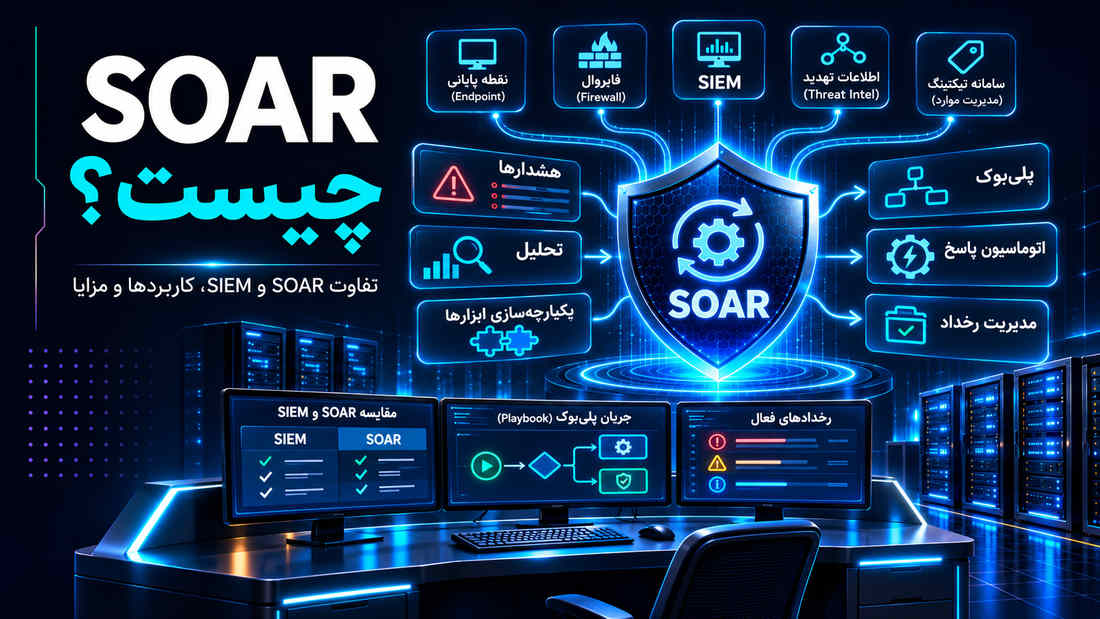
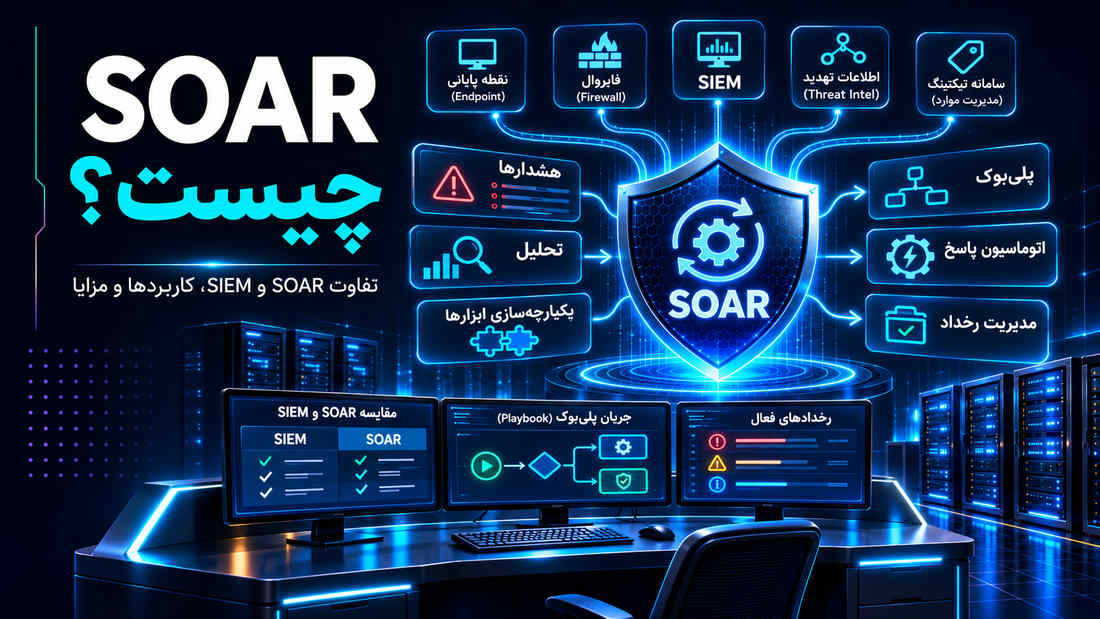
SOAR یک فناوری امنیت سایبری برای هماهنگسازی ابزارهای امنیتی، خودکارسازی فرایندهای عملیاتی و مدیریت پاسخ به حوادث است. این فناوری به تیمهای امنیتی کمک میکند هشدارهای دریافتی را بر اساس گردشکارهای تعریفشده بررسی کنند و اقدامات مناسب را بهصورت خودکار یا با تأیید کارشناس اجرا کنند.
هدف اصلی SOAR جایگزینی کامل متخصصان امنیت نیست؛ بلکه کاهش فعالیتهای تکراری، افزایش هماهنگی سامانهها و فراهمکردن فرصت بیشتر برای بررسی تهدیدات پیچیده است.
بهعنوان مثال، زمانی که یک هشدار درباره آدرس IP مشکوک دریافت میشود، پلتفرم SOAR میتواند اطلاعات آن را از منابع اطلاعات تهدید دریافت کند، سابقه فعالیت مرتبط را بررسی کند و در صورت برقرار بودن شرایط از پیش تعیینشده، درخواست مسدودسازی آدرس را برای فایروال ارسال کند.
SOAR مخفف عبارت Security Orchestration, Automation and Response است که در فارسی به «هماهنگسازی، خودکارسازی و پاسخ امنیتی» ترجمه میشود.
این عبارت به سه قابلیت اصلی اشاره دارد:
Orchestration: هماهنگسازی ابزارها و فرایندهای امنیتی.
Automation: خودکارسازی وظایف و اقدامات تکراری.
Response: مدیریت و اجرای اقدامات پاسخ به حوادث امنیتی.
ترکیب این سه قابلیت باعث میشود SOAR فقط یک ابزار اجرای دستور نباشد، بلکه بستری برای مدیریت گردشکارهای امنیتی در سطح سازمان باشد.
در زیرساخت امنیتی سازمان معمولاً ابزارهای متعددی فعالیت میکنند که هرکدام وظایف مشخصی دارند. فایروال ترافیک شبکه را کنترل میکند، EDR رفتار تجهیزات پایانی را بررسی میکند و SIEM اطلاعات رویدادهای امنیتی را تحلیل میکند.
SOAR از طریق رابطهای برنامهنویسی یا API و اتصالدهندههای نرمافزاری، امکان تعامل میان این سامانهها را فراهم میکند.
برای نمونه، یک فرایند پاسخ میتواند با دریافت هشدار از SIEM آغاز شود، اطلاعات تکمیلی را از EDR دریافت کند و نتیجه بررسی را در سامانه مدیریت تیکت ثبت کند.
به این ترتیب، کارشناسان مجبور نیستند تمام مراحل را بهصورت جداگانه در پنلهای مختلف انجام دهند.
بخش Automation مسئول اجرای وظایفی است که میتوان آنها را بر اساس قوانین مشخص و شرایط قابل پیشبینی انجام داد.
این وظایف ممکن است شامل بررسی اعتبار آدرس IP، جمعآوری اطلاعات دامنه، استخراج مشخصات فایل مشکوک، ثبت حادثه یا ارسال اعلان به مسئول مربوطه باشند.
خودکارسازی زمانی بیشترین ارزش را ایجاد میکند که وظایف تکراری، دارای ورودی مشخص و مراحل استاندارد باشند.
بااینحال، خودکارسازی تمام اقدامات همیشه مناسب نیست. برای مثال، غیرفعالسازی حساب یک مدیر ارشد یا قطع ارتباط یک سرور حیاتی ممکن است به تأیید انسانی نیاز داشته باشد.
مؤلفه Response بر اجرای اقدامات مناسب پس از ارزیابی تهدید تمرکز دارد.
این اقدامات میتوانند شامل مسدودسازی یک آدرس IP، ایزولهسازی دستگاه آلوده، غیرفعالسازی موقت حساب کاربری، لغو نشستهای فعال یا ارجاع حادثه به کارشناس باشند.
در SOAR، فرایند پاسخ میتواند کاملاً خودکار، نیمهخودکار یا دستی باشد. انتخاب روش مناسب به سطح خطر، میزان اطمینان از تشخیص و حساسیت زیرساخت بستگی دارد.
عملکرد SOAR بر اساس مجموعهای از گردشکارهای تعریفشده انجام میشود. این گردشکارها مشخص میکنند که پس از دریافت یک هشدار، چه اطلاعاتی جمعآوری شود، چه شرایطی بررسی شود و چه اقداماتی صورت گیرد.
طراحی این گردشکارها باید با سیاستهای امنیتی سازمان و فرایندهای مدیریت حوادث هماهنگ باشد. در همین راستا، چارچوب NIST CSF 2.0 با ارائه ساختاری برای مدیریت ریسکهای امنیت سایبری، به سازمانها در برنامهریزی و بهبود قابلیتهای تشخیص، پاسخ و بازیابی کمک میکند. برای بررسی این موضوع میتوانید مقاله مدیریت ریسک امنیت سایبری و پاسخ به حوادث را مطالعه کنید.
فرایند معمولاً با دریافت یک هشدار از ابزارهایی مانند SIEM، EDR، IDS/IPS یا سامانههای امنیت ایمیل آغاز میشود.
برای مثال، SIEM ممکن است ورودهای ناموفق متعدد از یک آدرس IP را شناسایی کند. این رویداد به SOAR ارسال میشود و یک گردشکار امنیتی را فعال میکند.
در این مرحله، اطلاعاتی مانند زمان وقوع رویداد، حساب کاربری، آدرس مبدأ، نوع هشدار و شدت اولیه آن جمعآوری میشود.
در مرحله بعد، SOAR میتواند با استفاده از منابع اطلاعات تهدید یا Threat Intelligence دادههای تکمیلی را به هشدار اضافه کند.
این فرایند که Alert Enrichment نام دارد، ممکن است شامل بررسی اعتبار IP، سوابق دامنه، هش فایل یا شاخصهای نفوذ (IOC) باشد.
برای مثال، اگر آدرس IP مرتبط با هشدار در منابع معتبر بهعنوان مبدأ فعالیت مخرب ثبت شده باشد، این موضوع میتواند یکی از عوامل افزایش اولویت بررسی باشد.
البته وجود یک IP در فهرستهای تهدید بهتنهایی اثباتکننده وقوع حمله نیست و باید در کنار سایر شواهد ارزیابی شود.
Playbook در SOAR مجموعهای از مراحل، شرایط و اقدامات از پیش تعریفشده برای رسیدگی به یک رویداد امنیتی است.
یک Playbook معمولاً از سه جزء اصلی تشکیل میشود:
Trigger: رویدادی که اجرای فرایند را آغاز میکند.
Condition: شرطی که تعیین میکند کدام مسیر اجرا شود.
Action: اقدامی که پس از بررسی شرایط انجام میشود.
برای مثال، یک Playbook مربوط به ورود مشکوک میتواند ابتدا موقعیت جغرافیایی، سابقه ورود و وضعیت حساب را بررسی کند. اگر چند نشانه معتبر از خطر مشاهده شد، فرایند لغو نشست یا درخواست تأیید از کارشناس فعال میشود.
Playbookها به سازمان کمک میکنند حوادث مشابه را با رویهای یکسان و قابل پیگیری مدیریت کند.
پس از اجرای اقدامات، اطلاعات حادثه و نتایج عملیات در سامانه ثبت میشود.
این اطلاعات میتواند شامل زمان دریافت هشدار، بررسیهای انجامشده، تصمیمهای اتخاذشده، اقدامات موفق یا ناموفق و مشخصات فرد تأییدکننده باشد.
ثبت این دادهها برای ممیزی امنیتی، بررسی عملکرد تیم SOC و اصلاح گردشکارهای پاسخ اهمیت دارد.
همچنین اگر حادثه از سطح اختیارات یک گردشکار خودکار فراتر باشد، SOAR میتواند آن را به کارشناس یا تیم تخصصی ارجاع دهد.
SIEM مخفف عبارت Security Information and Event Management و به معنای «مدیریت اطلاعات و رویدادهای امنیتی» است. این فناوری با جمعآوری، پردازش و تحلیل دادههای امنیتی از منابع مختلف، به سازمان کمک میکند فعالیتهای مشکوک و نشانههای احتمالی حملات سایبری را شناسایی کند. برای آشنایی دقیقتر با نحوه عملکرد، قابلیتها و کاربردهای این فناوری میتوانید مقاله SIEM چیست؟ بررسی عملکرد، کاربردها و مزایای سامانه SIEM را مطالعه کنید.
SIEM معمولاً اطلاعاتی مانند لاگ سیستمعاملها، رویدادهای احراز هویت، گزارشهای فایروال، فعالیت سرورها و رویدادهای سرویسهای ابری را دریافت میکند.
تفاوت مفهومی اصلی این است که SIEM بیشتر بر مشاهده، تحلیل و شناسایی تهدید متمرکز است؛ درحالیکه SOAR بر هماهنگی ابزارها و اجرای فرایندهای پاسخ تمرکز دارد.
یکی از قابلیتهای مهم SIEM، همبستگی رویدادها یا Event Correlation است.
فرض کنید یک حساب کاربری در مدت کوتاهی چندین تلاش ورود ناموفق داشته و سپس از یک مبدأ غیرمعمول با موفقیت وارد سیستم شده است.
هرکدام از این رویدادها ممکن است بهتنهایی نشانه قطعی حمله نباشند؛ اما بررسی ارتباط زمانی و منطقی میان آنها میتواند احتمال فعالیت مشکوک را آشکار کند.
SIEM با استفاده از قواعد تشخیص، تحلیل رویدادها و سایر روشهای موجود در محصول، چنین الگوهایی را شناسایی کرده و هشدار تولید میکند.
SIEM میتواند هشدارهای مهمی ایجاد کند، اما تیم امنیت همچنان باید درباره نحوه پاسخ تصمیم بگیرد.
هنگامی که بررسی یک هشدار به دریافت اطلاعات از چند ابزار، اجرای اقدامات متعدد و ثبت مستندات نیاز داشته باشد، SOAR میتواند این فرایند را استاندارد و خودکار کند.
برای مثال، SIEM ممکن است یک فایل مشکوک را شناسایی کند، اما گردشکار SOAR میتواند بررسی اطلاعات فایل، دریافت وضعیت دستگاه از EDR و اجرای اقدام مناسب را هماهنگ کند.
البته مرز میان محصولات همیشه کاملاً جدا نیست. بسیاری از SIEMهای مدرن دارای قابلیتهای خودکارسازی هستند و برخی محصولات، امکانات SIEM و SOAR را در یک پلتفرم ارائه میکنند.
برای شناخت بهتر تفاوت SOAR و SIEM باید هدف طراحی، نوع دادههای پردازششده، میزان خودکارسازی و نقش هرکدام در مرکز عملیات امنیت را بررسی کرد.
| معیار مقایسه | SIEM | SOAR |
|---|---|---|
| هدف اصلی | پایش، تحلیل و شناسایی تهدیدات | هماهنگسازی و خودکارسازی پاسخ به حوادث |
| دادههای اصلی | لاگها و رویدادهای امنیتی | هشدارها، اطلاعات تهدید و داده ابزارهای امنیتی |
| قابلیت محوری | تحلیل و همبستگی رویدادها | اجرای گردشکارها و Playbookها |
| نوع خروجی | هشدار، گزارش و رویداد امنیتی | اقدامات پاسخ و مستندات رسیدگی |
| خودکارسازی | وابسته به امکانات محصول | یکی از قابلیتهای محوری |
| مدیریت حوادث | شناسایی و کمک به بررسی حادثه | هماهنگی مراحل بررسی و پاسخ |
| یکپارچهسازی | اتصال به منابع داده و ابزارهای امنیتی | اتصال عملیاتی برای اجرای گردشکار میان ابزارها |
| نقش در SOC | کمک به مشاهده و تشخیص تهدید | تسریع و استانداردسازی فرایند پاسخ |
SIEM به این پرسش پاسخ میدهد که «چه رویدادی در زیرساخت رخ داده و آیا نشانهای از تهدید وجود دارد؟»
در مقابل، SOAR بیشتر به این پرسش میپردازد که «پس از شناسایی رویداد مشکوک، چه اقداماتی باید انجام شود و چگونه میتوان آنها را هماهنگ کرد؟»
برای نمونه، SIEM میتواند تلاش غیرعادی برای دسترسی به یک سرور را شناسایی کند. SOAR میتواند بررسیهای تکمیلی، اطلاعرسانی و اقدامات پاسخ را بر اساس Playbook هماهنگ کند.
SIEMهای پیشرفته ممکن است از قواعد خودکار، اتصال به ابزارهای دیگر و قابلیتهای پاسخ برخوردار باشند.
بااینحال، SOAR بهطور تخصصی برای مدیریت گردشکارهای چندمرحلهای طراحی شده است؛ گردشکارهایی که ممکن است میان چند سامانه مختلف اجرا شوند.
این ویژگی در محیطهایی اهمیت بیشتری دارد که پاسخ به یک حادثه نیازمند تعامل میان ابزارهای متعدد است.
SIEM معمولاً برای دریافت و تحلیل اطلاعات از منابع گوناگون به اتصالدهندههای داده نیاز دارد.
در مقابل، SOAR علاوه بر دریافت داده، باید بتواند با ابزارهای متصل تعامل عملیاتی داشته باشد؛ برای مثال، فرمان اجرای اقدام مشخصی را به فایروال یا سامانه EDR ارسال کند.
بنابراین، در انتخاب SOAR فقط تعداد اتصالدهندهها مهم نیست؛ بلکه نوع عملیات پشتیبانیشده، امنیت دسترسی و قابلیت اطمینان آنها نیز اهمیت دارد.
هزینه SIEM ممکن است تحت تأثیر حجم دادههای دریافتی، مدت نگهداری لاگ، امکانات تحلیل و مدل مجوز محصول قرار بگیرد.
در SOAR نیز عواملی مانند تعداد گردشکارها، اتصال به ابزارها، توسعه Playbookها، مدل مجوز و هزینه نگهداری اهمیت دارند.
پیادهسازی SOAR علاوه بر دانش امنیت سایبری، به شناخت فرایندهای عملیاتی، طراحی منطق پاسخ و گاهی مهارت کار با API و اسکریپتنویسی نیاز دارد.
در نتیجه، انتخاب میان این فناوریها نباید صرفاً بر اساس قیمت اولیه نرمافزار انجام شود؛ بلکه باید هزینه کل مالکیت و نیازهای عملیاتی سازمان بررسی شود.
استفاده همزمان از SIEM و SOAR میتواند ارتباط میان شناسایی تهدید و اجرای پاسخ مناسب را تقویت کند.
در یک معماری متداول، SIEM اطلاعات امنیتی را جمعآوری و تحلیل میکند. سپس هشدارهای مرتبط به SOAR منتقل میشوند تا فرایند بررسی، غنیسازی و پاسخ آغاز شود.
نتیجه اقدامات نیز میتواند برای تکمیل سوابق حادثه به سامانههای نظارتی یا مدیریت حوادث بازگردانده شود.
فرض کنید یکی از کارکنان سازمان ایمیلی دریافت میکند که حاوی لینک ورود به یک وبسایت جعلی است. این ایمیل ظاهری شبیه پیامهای رسمی سازمان دارد و هدف آن سرقت اطلاعات ورود کاربر است.
در این سناریو، همکاری SIEM و SOAR میتواند به شکل زیر انجام شود:
مرحله اول: شناسایی فعالیت مشکوک
سامانه امنیت ایمیل یا یکی دیگر از ابزارهای شناسایی، لینک مشکوک را شناسایی میکند. رویداد مرتبط در SIEM ثبت میشود و در صورت تطابق با قواعد تشخیص، هشدار ایجاد میشود.
مرحله دوم: ارسال هشدار به SOAR
اطلاعات هشدار شامل فرستنده، گیرنده، دامنه مشکوک و سایر جزئیات به گردشکار SOAR منتقل میشود.
مرحله سوم: بررسی اطلاعات تهدید
SOAR میتواند دامنه و نشانی اینترنتی را با منابع اطلاعات تهدید مقایسه کند و بررسیهای تکمیلی مربوط به پیام را انجام دهد.
مرحله چهارم: اجرای اقدام مناسب
اگر شواهد بهاندازه کافی معتبر باشند و سیاستهای سازمان اجازه دهند، Playbook میتواند اقدامات مشخصی مانند قرنطینه پیامهای مشابه یا ارسال درخواست مسدودسازی دامنه را اجرا کند.
مرحله پنجم: اطلاعرسانی و ثبت گزارش
نتیجه بررسی به کارشناس امنیت اطلاع داده میشود و اقدامات انجامشده در پرونده حادثه ثبت میشوند.
در این سناریو، SIEM به تجمیع و تحلیل رویدادها کمک میکند و SOAR مسئول هماهنگی گردشکار پاسخ است. البته شناسایی اولیه ممکن است مستقیماً توسط ابزار امنیت ایمیل انجام شود و در همه معماریها الزاماً از SIEM آغاز نشود.
برای ارتباط میان سامانهها معمولاً از API، Webhook یا Connectorهای اختصاصی استفاده میشود.
بهعنوان مثال، SOAR میتواند پس از دریافت هشدار از SIEM، وضعیت دستگاه را از EDR بررسی کند و بر اساس نتیجه، اقدام لازم را در یک فایروال دارای API اجرا کند.
یکی دیگر از کاربردهای مهم این یکپارچهسازی، مدیریت دسترسیهای ممتاز است. اتصال SOAR به سامانه PAM میتواند امکان بررسی نشستهای دارای دسترسی ویژه، شناسایی رفتارهای مشکوک و هماهنگسازی اقدامات کنترلی مانند قطع نشست یا محدودسازی دسترسی را فراهم کند؛ البته اجرای این اقدامات به قابلیتهای سامانه متصل و سیاستهای امنیتی سازمان بستگی دارد.
امنیت این ارتباطات اهمیت زیادی دارد. بهتر است دسترسیها بر اساس اصل حداقل سطح دسترسی (Least Privilege) تعریف شوند و عملیات حساس، محدودیتها و تأییدهای لازم را داشته باشند.
بله. SOAR الزاماً برای دریافت هشدار به یک SIEM مستقل نیاز ندارد.
بسته به معماری و امکانات محصول، SOAR میتواند اطلاعات را مستقیماً از سامانههای EDR، XDR، امنیت ایمیل، اطلاعات تهدید یا سایر منابع دریافت کند.
بااینحال، وجود یک سامانه مناسب برای جمعآوری، تحلیل و شناسایی رویدادها همچنان اهمیت دارد. SOAR جایگزین تمام قابلیتهای پایش و تحلیل لاگ نمیشود.
مزیت اصلی SOAR در تبدیل فرایندهای پراکنده و تکراری به گردشکارهای هماهنگ و قابل کنترل است. این قابلیت میتواند کارایی عملیات امنیتی را بهبود دهد، مشروط بر اینکه فرایندها بهدرستی طراحی و اجرا شده باشند.
در رسیدگی دستی، کارشناس ممکن است برای بررسی یک هشدار مجبور به ورود به چند سامانه و اجرای مراحل متوالی باشد.
SOAR با خودکارسازی دریافت اطلاعات و اجرای اقدامات از پیش تعریفشده، زمان لازم برای انجام بخشی از این فعالیتها را کاهش میدهد.
میزان کاهش MTTR به نوع حادثه، پیچیدگی زیرساخت، کیفیت Playbookها و میزان خودکارسازی بستگی دارد و نباید بدون اندازهگیری واقعی برای آن درصد ثابتی در نظر گرفت.
SOAR میتواند فرایند اولیه بررسی هشدار یا Alert Triage را استاندارد کند.
برای مثال، هشدارهای مشابه را بررسی کند، اطلاعات تکمیلی را به پرونده اضافه کند و مواردی را که به تصمیم انسانی نیاز دارند برای کارشناس آماده سازد.
این رویکرد باعث میشود کارشناسان زمان کمتری برای جمعآوری اطلاعات تکراری صرف کنند و تمرکز بیشتری بر تهدیدات پیچیده داشته باشند.
از مهمترین کاربردهای SOAR میتوان به مدیریت هشدارهای فیشینگ، بررسی فایلهای مشکوک، پاسخ به آلودگی بدافزاری و ارزیابی ورودهای غیرعادی اشاره کرد.
برای نمونه، در یک حادثه بدافزاری، SOAR میتواند اطلاعات فایل را دریافت کند، وضعیت دستگاه را از ابزار EDR بررسی کند و در صورت برقرار بودن شرایط تعریفشده، درخواست ایزولهسازی دستگاه را اجرا کند.
در حوادث مربوط به حسابهای کاربری نیز میتوان بخشی از فرایند بررسی هویت، اطلاعرسانی و لغو نشستهای مشکوک را خودکار کرد.
در سازمانهایی که کارکنان و پیمانکاران از خارج از شبکه داخلی به منابع سازمانی متصل میشوند، نظارت بر نشستهای راه دور اهمیت بیشتری پیدا میکند. استفاده از سامانه دورکاری امن میتواند کنترل و مدیریت دسترسیهای راه دور را تسهیل کند. در صورت وجود قابلیت یکپارچهسازی، SOAR نیز میتواند هشدارهای مربوط به ورودهای غیرعادی را دریافت کرده و فرایند بررسی، اطلاعرسانی و محدودسازی دسترسیهای پرخطر را هماهنگ کند.
در بسیاری از سازمانها، رسیدگی به یک حادثه نیازمند همکاری تیمهای امنیت، شبکه، زیرساخت و پشتیبانی است.
SOAR با ثبت مراحل، تعیین مسئول اقدامات و ایجاد گردشکارهای مشخص، پیگیری حوادث را سادهتر میکند.
همچنین ثبت سابقه تصمیمها و اقدامات میتواند به ممیزی، تحلیل عملکرد تیم و بهبود فرایندهای آینده کمک کند.
با وجود مزایای متعدد، SOAR راهکاری نیست که صرفاً با نصب نرمافزار بتواند تمام مشکلات عملیات امنیت را برطرف کند.
موفقیت آن به کیفیت دادهها، طراحی فرایندها، اتصال صحیح ابزارها و نظارت مستمر بستگی دارد.
خیر. اجرای خودکار یک اقدام اشتباه ممکن است باعث اختلال در خدمات سازمان شود.
برای مثال، مسدودسازی نادرست یک آدرس IP میتواند دسترسی کاربران مجاز را مختل کند. همچنین ایزولهسازی یک سرور عملیاتی ممکن است بر سرویسهای حیاتی تأثیر بگذارد.
به همین دلیل، اقدامات پرخطر بهتر است با کنترلهای مناسب مانند تأیید کارشناس، محدودیت دامنه اجرا، ثبت عملیات و برنامه بازگشت به وضعیت قبلی همراه باشند.
SOAR بر اساس دادهها و شرایطی عمل میکند که در گردشکار تعریف شدهاند.
اگر منبع هشدار اطلاعات ناقص یا اشتباه ارائه دهد یا Playbook منطق مناسبی نداشته باشد، نتیجه پاسخ نیز ممکن است نامطلوب باشد.
بنابراین، Playbookها باید پیش از استفاده عملیاتی آزمایش شوند و پس از اجرا نیز بهصورت دورهای مورد بازبینی قرار بگیرند.
ابزارهای امنیتی ممکن است در طول زمان تغییر کنند. بهروزرسانی APIها، تغییر سیاستهای دسترسی و اضافهشدن سامانههای جدید میتواند بر گردشکارهای موجود تأثیر بگذارد.
ازاینرو، سازمان باید برای نگهداری Connectorها، مدیریت نسخه Playbookها، نظارت بر خطاهای اجرا و مستندسازی تغییرات برنامه مشخصی داشته باشد.
پلتفرمهای مختلفی برای هماهنگسازی عملیات امنیتی و خودکارسازی پاسخ به حوادث توسعه یافتهاند. این محصولات از نظر معماری، امکانات یکپارچهسازی، مدل استقرار و قابلیتهای عملیاتی متفاوتاند.
Palo Alto Networks Cortex XSOAR: پلتفرمی برای هماهنگسازی ابزارهای امنیتی، مدیریت پروندههای حوادث و اجرای Playbookهای پاسخ.
Splunk SOAR: راهکاری برای طراحی و اجرای گردشکارهای خودکار امنیتی و تعامل با ابزارهای مختلف از طریق Appها و اتصالدهندهها.
IBM QRadar SOAR: محصولی با تمرکز بر مدیریت چرخه رسیدگی به حوادث، هماهنگی تیمها و اجرای فرایندهای پاسخ.
Microsoft Sentinel: پلتفرمی که در کنار قابلیتهای SIEM، از Automation Rules و Playbookها برای پیادهسازی فرایندهای SOAR استفاده میکند.
انتخاب هر محصول باید بر اساس نیازهای سازمان و بررسی قابلیتهای نسخه موردنظر انجام شود، نه صرفاً شهرت برند.
پیش از انتخاب پلتفرم SOAR باید چند عامل ارزیابی شود:
سازگاری با زیرساخت موجود: امکان اتصال عملیاتی به SIEM، EDR، فایروال و سایر تجهیزات مورد استفاده.
قابلیت طراحی Playbook: پشتیبانی از شرطها، شاخههای تصمیمگیری، اجرای دستی و خودکار و مدیریت خطا.
امنیت و کنترل دسترسی: امکان تعریف نقشها، محدودکردن مجوزها و ثبت اقدامات.
مدیریت حوادث: قابلیت ایجاد پرونده، ارجاع، مستندسازی و پیگیری وضعیت.
مقیاسپذیری: توانایی اجرای گردشکارهای موردنیاز در حجم عملیاتی سازمان.
هزینه کل مالکیت: هزینه مجوز، پیادهسازی، آموزش، نگهداری و توسعه اتصالدهندهها.
همچنین اجرای آزمایشی چند سناریوی واقعی پیش از خرید یا استقرار گسترده میتواند محدودیتهای احتمالی محصول را آشکار کند.
انتخاب میان SOAR و SIEM به این موضوع بستگی دارد که سازمان در کدام بخش از عملیات امنیتی با محدودیت مواجه است.
اگر مشکل اصلی نبود دید متمرکز نسبت به رویدادها و دشواری شناسایی تهدیدات باشد، قابلیتهای SIEM اهمیت بیشتری پیدا میکنند. اما اگر سازمان ابزارهای شناسایی مناسبی داشته باشد و بخش عمده زمان تیم امنیت صرف بررسی دستی و اجرای پاسخ شود، استفاده از SOAR میتواند ارزش عملیاتی قابلتوجهی ایجاد کند.
SIEM معمولاً برای سازمانهایی اولویت دارد که به جمعآوری متمرکز لاگ، پایش امنیتی و تحلیل ارتباط میان رویدادهای مختلف نیاز دارند.
برای نمونه، سازمانی که اطلاعات امنیتی سرورها، فایروالها و سامانههای احراز هویت آن در محیطهای جداگانه نگهداری میشود، ممکن است ابتدا به زیرساخت مناسبی برای تجمیع و تحلیل این دادهها نیاز داشته باشد.
البته استقرار SIEM باید همراه با تعریف موارد کاربرد تشخیص، تنظیم قواعد هشدار و فرایند رسیدگی باشد؛ زیرا جمعآوری لاگ بدون تحلیل مؤثر ارزش عملیاتی محدودی دارد.
SOAR برای سازمانهایی مناسبتر است که گردشکارهای پاسخ مشخص، ابزارهای قابل اتصال و فعالیتهای تکراری قابل خودکارسازی دارند.
اگر تیم SOC برای بررسی هشدارها دائماً مجبور به جابهجایی میان چند سامانه باشد یا اقدامات مشابه را بارها تکرار کند، SOAR میتواند بخشی از این فعالیتها را استاندارد کند.
در کنار خودکارسازی پاسخ به حوادث، معماری امنیت شبکه نیز در کاهش احتمال نفوذ و محدودسازی دامنه حملات نقش دارد. برای مثال، جداسازی اینترنت از شبکه داخلی با کاهش ارتباط مستقیم میان محیط اینترنت و منابع حساس سازمان میتواند بخشی از سطح حمله را محدود کند. این رویکرد یک اقدام پیشگیرانه است، درحالیکه SOAR بر هماهنگسازی عملیات بررسی و پاسخ به تهدیدات شناساییشده تمرکز دارد.
بااینحال، پیش از خودکارسازی باید فرایند پاسخ به حادثه مشخص و قابل اطمینان باشد؛ زیرا خودکارسازی یک فرایند نامناسب میتواند خطاها را با سرعت بیشتری تکرار کند.
سازمانهایی که دارای زیرساخت گسترده، منابع داده متعدد، تیم SOC فعال و حجم قابلتوجهی از رویدادهای امنیتی هستند، ممکن است از ترکیب SIEM و SOAR بهره بیشتری ببرند.
در این معماری، SIEM به شناسایی و تحلیل تهدیدات کمک میکند و SOAR اجرای هماهنگ اقدامات پاسخ را تسهیل میکند.
بااینحال، استفاده همزمان از دو محصول مستقل برای تمام سازمانها ضروری نیست. گاهی یک پلتفرم یکپارچه، قابلیتهای موردنیاز هر دو حوزه را پوشش میدهد.
مهمترین معیار تصمیمگیری باید نیاز واقعی سازمان، میزان بلوغ عملیات امنیت، منابع انسانی و پیچیدگی زیرساخت باشد.
SIEM عمدتاً برای جمعآوری و تحلیل رویدادها و شناسایی تهدیدات استفاده میشود؛ درحالیکه SOAR بر هماهنگسازی ابزارها، خودکارسازی گردشکارها و مدیریت پاسخ به حوادث تمرکز دارد.
SOAR بهتنهایی جایگزین تمام قابلیتهای SIEM مانند تجمیع گسترده لاگها و همبستگی رویدادها نمیشود. بااینحال، برخی پلتفرمهای مدرن قابلیتهای هر دو فناوری را ارائه میکنند و استفاده از دو محصول مجزا همیشه ضروری نیست.
SOAR میتواند برخی اقدامات را بدون دخالت مستقیم انسان انجام دهد، اما میزان خودکارسازی به سیاستهای سازمان و طراحی Playbook بستگی دارد. اقدامات حساس معمولاً به کنترلهای بیشتر یا تأیید کارشناس نیاز دارند.
Playbook مجموعهای از مراحل و قواعد تعریفشده برای بررسی و پاسخ به یک رویداد امنیتی است. برای مثال، یک Playbook میتواند پس از دریافت هشدار بدافزار، اطلاعات فایل را بررسی کند و در صورت تأیید شرایط مشخص، اقدام مناسب را آغاز کند.
XDR یا Extended Detection and Response با یکپارچهسازی دادههای امنیتی از چند حوزه، بر شناسایی، بررسی و پاسخ به تهدیدات تمرکز دارد. در مقابل، SOAR بیشتر بر هماهنگسازی گردشکارها و خودکارسازی تعامل میان ابزارها تمرکز میکند. البته قابلیتهای این دو فناوری ممکن است در برخی محصولات همپوشانی داشته باشند.
خیر. ضرورت استفاده از SOAR به میزان پیچیدگی زیرساخت، تعداد هشدارها، ابزارهای موجود و بلوغ فرایندهای امنیتی وابسته است. در سازمانهای کوچک، قابلیتهای خودکارسازی موجود در ابزارهای امنیتی ممکن است بخشی از نیازها را برطرف کنند.
هوش مصنوعی میتواند در خلاصهسازی هشدارها، تحلیل اطلاعات، پیشنهاد اقدامات و کمک به تهیه گردشکارهای پاسخ نقش داشته باشد. بااینحال، خروجیهای AI باید اعتبارسنجی شوند و تصمیمهای حساس امنیتی نباید بدون کنترل و نظارت مناسب به آن واگذار شوند.
با گسترش تهدیدات سایبری، سازمانها علاوه بر شناسایی فعالیتهای مخرب، به فرایندهای سریع، استاندارد و قابل کنترل برای پاسخ به حوادث نیاز دارند.
تفاوت اصلی SOAR و SIEM در نقش آنها در عملیات امنیتی است. SIEM با جمعآوری و تحلیل اطلاعات، به شناسایی تهدیدات کمک میکند؛ درحالیکه SOAR با هماهنگسازی ابزارها و خودکارسازی گردشکارها، رسیدگی به هشدارها و اجرای اقدامات پاسخ را تسهیل میکند.
این دو فناوری لزوماً جایگزین یکدیگر نیستند و در بسیاری از معماریهای امنیتی، نقش مکمل دارند. بااینحال، انتخاب راهکار مناسب باید بر اساس وضعیت زیرساخت، میزان بلوغ مرکز عملیات امنیت، حجم هشدارها و نیازهای واقعی سازمان صورت گیرد.
در نهایت، هدف استفاده از SOAR یا SIEM صرفاً افزایش تعداد ابزارهای امنیتی نیست؛ بلکه بهبود توانایی سازمان در شناسایی، بررسی و مهار مؤثر تهدیدات سایبری است.
 سامانه مرورگر امن (CYBERFENCE)
 سامانه مدیریت دسترسی کارکنان و پیمانکاران( FENCEPORTAL PAM)
 سامانه انتشار امن پورتال سازمانی(FENCEPORTAL IAP)
 سامانه مدیریت رمز و شناسه سازمانی(Rahkar Password Manager)
 سامانه انتقال امن فایل (Filemanager)
 سامانه احرازهویت یکپارچه کاربران(SSO)
تعداد نظرات : 0